Application Security für den Mittelstand

Managed Security für Ihre Software und Runtime

Wir sichern Ihre Anwendungen und Lieferketten professionell ab – mit Update-Strategie, Vendor-Kanal-Klarheit, aktiver Schutzebene und definierter Incident Response.

  • Zeitnahe Security-Patches mit anschließender Funktionsprüfung
  • Aktive Schutzebene: Dependency-Monitoring, WAF und Schwachstellen-Scans
  • Definierte Incident Response und serverseitiges Runtime-Monitoring
5.0 ★★★★★ Über 30 Top-Bewertungen auf Google
Compliance Profil Badge
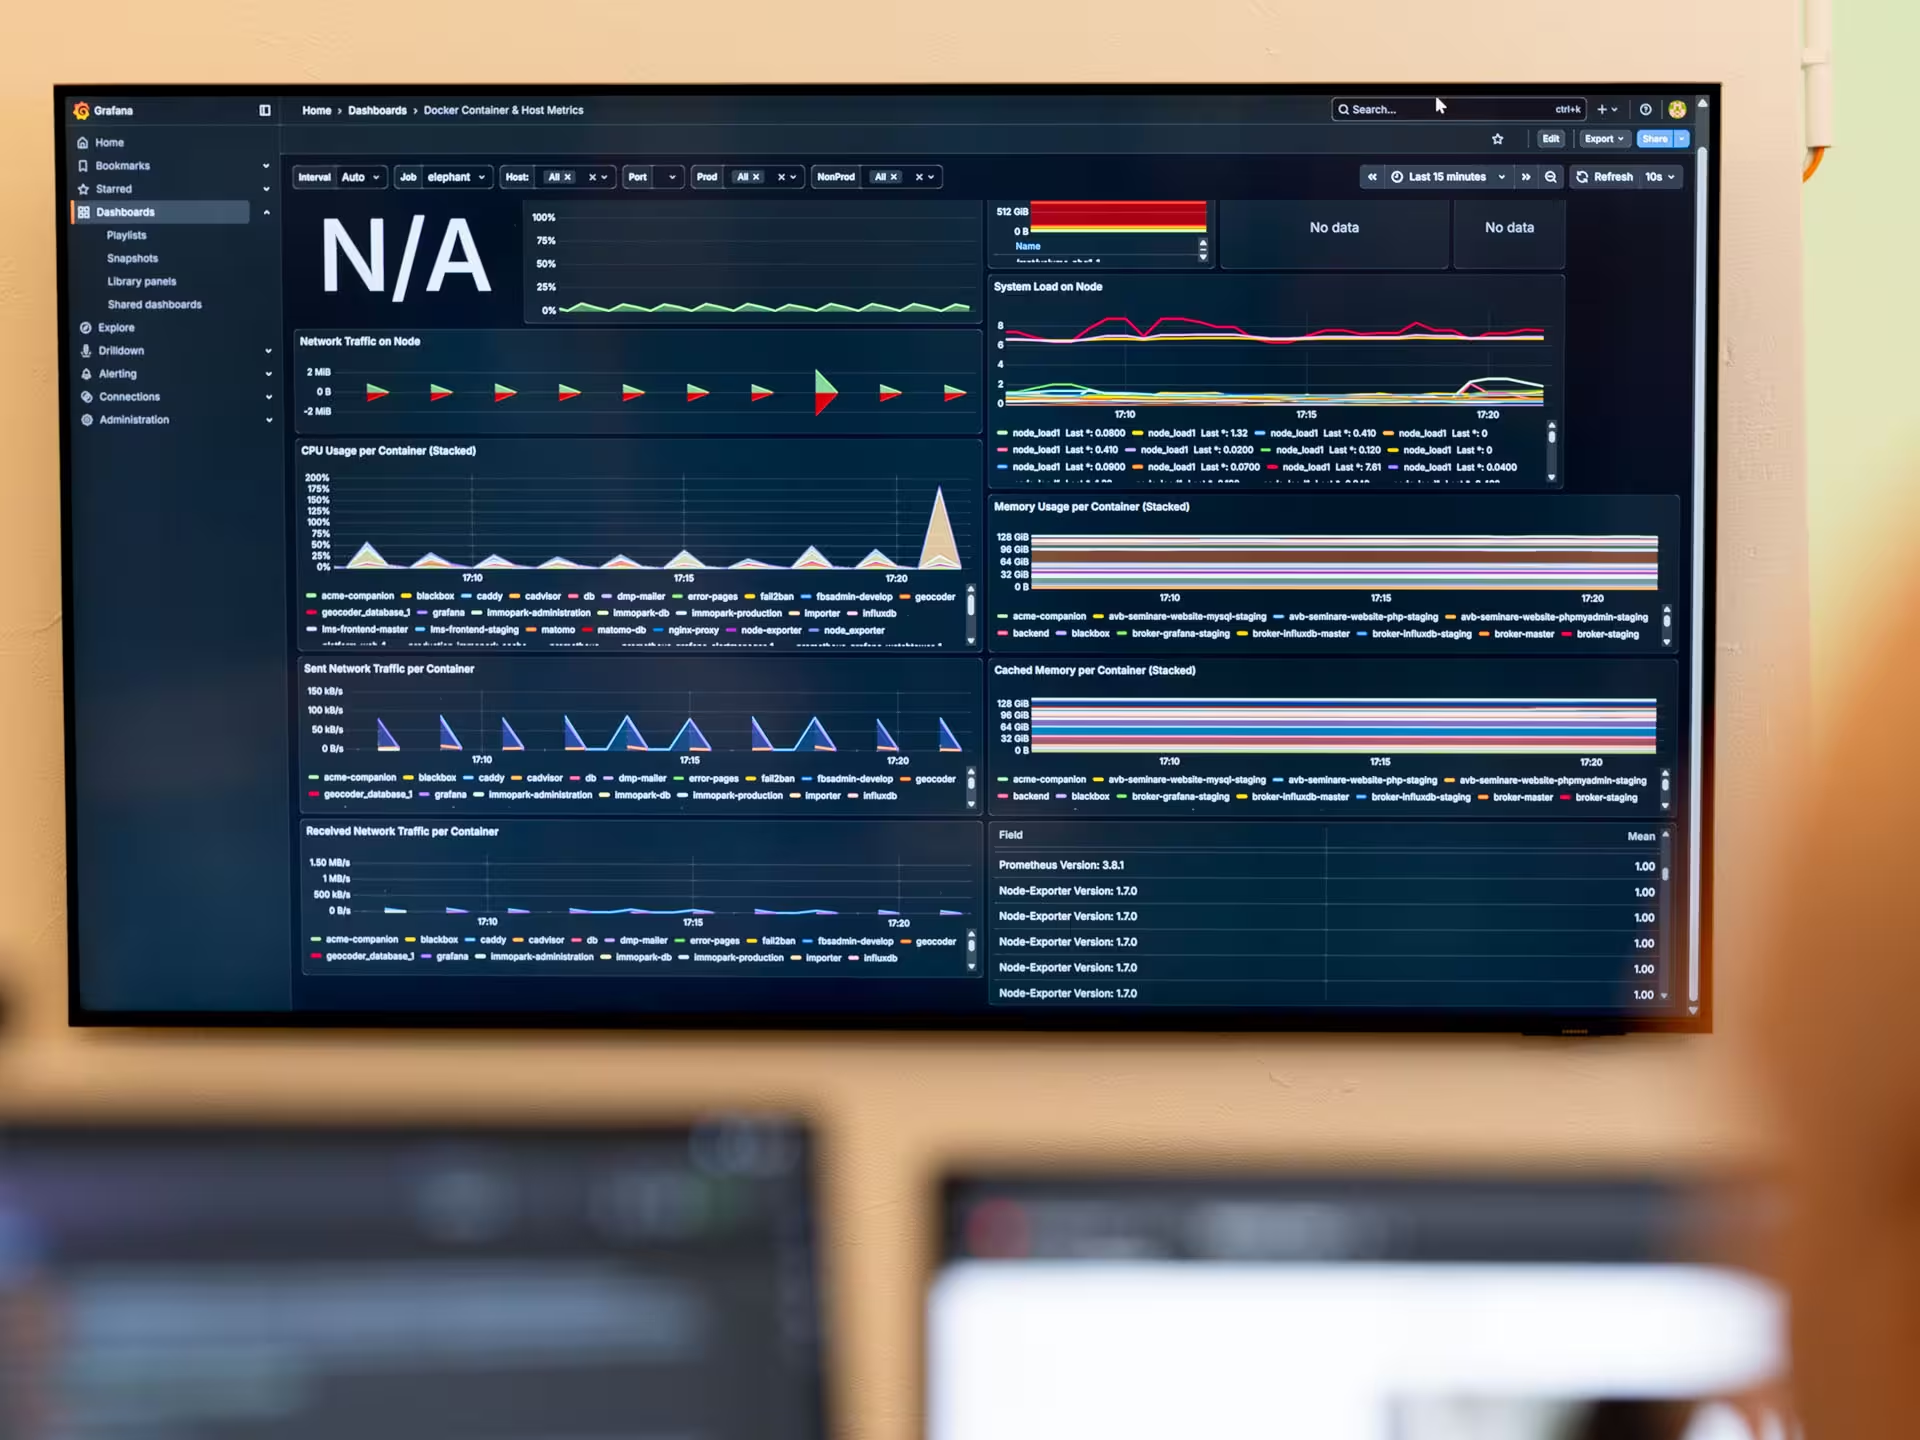
Monitoring-Dashboard zur Überwachung von Anwendungen und Infrastruktur
APPLICATION SECURITY

Sicherheit ist Betriebsdisziplin – nicht punktuelle Maßnahme

Kritische Runtime-Schwachstellen, Supply-Chain-Angriffe und automatisierte Ausnutzung nach Patch-Releases zeigen: Application Security braucht mehr als gelegentliche Updates. Wir betreiben Managed Security als durchgängigen Prozess – von der Update-Strategie über Vendor-Kanäle bis zur strukturierten Incident Response.

Technische Überwachung und Absicherung von Anwendungen und Infrastruktur

Kurze Ausnutzungsfenster, hoher Handlungsdruck

Sobald ein Fix öffentlich ist, lässt sich der Angriffsweg oft per Reverse Engineering schnell nachvollziehen – manchmal innerhalb von Stunden. Wer erst patcht, wenn „alles in Ruhe geprüft wurde“, ist häufig bereits im Risiko. Unsere Update-Strategien schließen diese Lücke – mit anschließender Funktionsprüfung und Monitoring.

Supply Chain statt sichtbarem Hack

Moderne Angriffe treffen oft Dependencies, Container-Images oder Runtime-Cores – bevor die eigentliche Anwendung etwas merkt. Deshalb kombinieren wir aktive Schutzebenen mit serverseitigen Scans und klarer Kenntnis Ihres Vendor-Kanals: Distro, Panel, Docker Hub oder Eigenbuild.

Engmaschiges Monitoring nach Updates

Sicherheitsupdates können Fehlerketten auslösen, die nur unter bestimmten Zugriffsszenarien sichtbar werden. Wir prüfen nicht nur „Ist der Service online?“, sondern relevante Pfade – damit APIs, Pipelines und kritische Integrationen stabil bleiben.

Sicherheitsrealität

Von „Updates irgendwann“ zu professionellem Managed Security

Runtime, Dependencies und Container stehen permanent im Fokus von Angreifern. Wer Sicherheit dem Zufall überlässt, riskiert Supply-Chain-Kompromittierung, Betriebsausfälle und im Ernstfall datenschutzrechtliche Folgen.

Kommt Ihnen das bekannt vor?

  • Patches werden aufgeschoben, weil niemand den Vendor-Kanal kennt oder Auswirkungen testen kann.
  • Es gibt kein Monitoring – ein Vorfall fällt erst auf, wenn Systeme ausfallen oder Kunden anrufen.
  • Im Ernstfall fehlt ein Playbook: Wer handelt, wer isoliert, wer informiert?
  • „Offizielle Container“ oder Distro-Pakete werden mit Upstream-Fixes verwechselt – der Fix landet Stunden später.

Unser Managed-Security-Ansatz

  • Definierte Update-Strategie inkl. Vendor-Kanal und anschließender Funktionsprüfung.
  • Aktive Schutzebene mit Firewall, Dependency-Monitoring und Integritätsprüfung.
  • Serverseitiges Runtime-Monitoring und klare Incident-Response-Prozesse.
  • Vorbereitete Eskalation inkl. Isolation, wenn der Patch-Kanal noch stockt.
Technologie & Expertise

Bewährte Werkzeuge, professioneller Betrieb

Wir setzen auf etablierte Sicherheitslösungen für Dependency-Scanning, Runtime-Monitoring und Web Application Firewalls – kombiniert mit eigenem Monitoring, serverseitigen CLI-Scans und klaren Betriebsprozessen. Entscheidend ist nicht das Tool allein, sondern dass es aktiv betrieben, überwacht und im Ernstfall richtig eingesetzt wird.

Mehrschichtige Absicherung

Firewall, Malware-Erkennung, Dependency-Monitoring und Access-Schutz bilden die aktive Schutzebene – ergänzt durch serverseitige Scans, die auch versteckten Schadcode aufspüren.

Engmaschiges Monitoring

Nach Updates prüfen wir nicht nur Health-Checks, sondern relevante Zugriffsszenarien – inklusive kritischer APIs, Pipelines und geschäftsrelevanter Integrationen.

Strukturierte Incident Response

Forensisches Backup, technische Bereinigung, Credential-Rotation und Kundeninformation – definiert im Vorfeld, damit im Ernstfall nicht improvisiert werden muss.

Application Security professionell betreiben

Lassen Sie uns in einem Gespräch klären, welche Leistungsbausteine zu Ihrem Stack passen – und wie wir Ihr Risiko spürbar reduzieren.

Onboarding & Betrieb

Vom Security-Audit zum laufenden Schutz

Wir starten mit einer ehrlichen Bestandsaufnahme und führen Ihren Stack Schritt für Schritt in ein belastbares Sicherheitsmodell – dokumentiert, nachvollziehbar und auf Ihr Risikoprofil abgestimmt.

1

Security-Audit und Risikobewertung

Wir prüfen Runtime-Versionen, Dependencies, Container-Images, Server-Konfiguration, Zugänge und vorhandene Schutzmaßnahmen. Dabei identifizieren wir offene Schwachstellen, fehlende Patches und Hinweise auf bestehende Kompromittierung – als Basis für den Fahrplan.

2

Härtung und Schutzmaßnahmen

Auf Basis des Audits richten wir Update-Strategie, Vendor-Kanäle, Firewall, Dependency-Monitoring und serverseitige Scans ein. Credentials werden rotiert, überflüssige Abhängigkeiten entfernt und die Konfiguration gehärtet – bevor der laufende Betrieb startet.

3

Laufender Betrieb und Response

Im Managed-Betrieb übernehmen wir Patches, Monitoring, Scans und bei Bedarf die Incident Response. Vorbereitete Eskalation und Berichte sorgen dafür, dass Sicherheit keine Einzelmaßnahme bleibt, sondern dauerhafte Betriebsdisziplin wird.

Sicherheit in Zahlen

Erfahrung, die im Ernstfall zählt

Seit über einem Jahrzehnt betreuen wir Software- und Infrastruktur-Projekte für den Mittelstand – inklusive Sicherheitsvorfällen, Notfall-Übernahmen und präventiver Absicherung.

10+

Jahre Erfahrung

Über ein Jahrzehnt Betreuung von Anwendungen und Infrastruktur – von der Entwicklung bis zum laufenden Sicherheitsbetrieb.

24/7

Monitoring

Automatisierte Updates und Monitoring laufen auch außerhalb der Geschäftszeiten – mit definierten Eskalationswegen im Ernstfall.

500+

Schwachstellen gepatcht

Runtime-, Dependency- und Infrastruktur-Updates, die wir für betreute Systeme zeitnah eingespielt und geprüft haben.

100+

Betreute Projekte

Viele unserer Kunden vertrauen uns den technischen Betrieb ihrer Anwendungen an – inklusive Sicherheit, Updates und Monitoring.

Digital Media Park Team bei der technischen Betreuung von Softwareprojekten
Beratungsgespräch zu Application Security und Supply-Chain-Risiken

Kostenloser Security-Check und Fahrplan

In einem kostenlosen 30-Minuten-Gespräch bewerten wir den Sicherheitszustand Ihres Stacks und zeigen, welche Leistungsbausteine sinnvoll sind.

  • Risiko-Check: Runtime, Dependencies, Vendor-Kanal und vorhandene Schutzmaßnahmen im Überblick.
  • Maßnahmenplan: Welche der fünf Leistungsbausteine zu Ihrer Situation passen.
  • Transparentes Angebot: Erste Kosteneinschätzung für Ihr Sicherheitspaket.
FAQ

Häufige Fragen zu Application Security

Finden Sie schnelle Antworten auf zentrale Fragen rund um Managed Security, Supply Chain, Updates, Monitoring und Incident Response für Ihre Software.

Ehrlich, direkt, ostwestfälisch

Ihr Ansprechpartner

Sebastian Homburg, Geschäftsführer Digital Media Park

Sebastian Homburg

Geschäftsführer
Sicherheit ist kein Feature, das man einmal einbaut – sie muss aktiv betrieben werden. Genau deshalb definieren wir Prozesse, bevor der Ernstfall eintritt.
Blog

Digitale Einblicke: Unser Expertenblog

Hier teilen wir fundiertes Wissen, praktische Erfahrungen und aktuelle Trends aus der digitalen Welt. Entdecken Sie Beiträge, die Ihnen helfen, die Chancen der Digitalisierung besser zu verstehen und zu nutzen.
Datenschutzeinstellungen

Wir verwenden Cookies und andere Technologien auf unserer Website. Einige von ihnen sind essenziell, während andere uns helfen, diese Website und Ihre Erfahrung zu verbessern. Einige sind technisch notwendig. Unsere Webanalyse erfolgt anonym und ohne Cookies. Für unseren Chat nutzen wir einen externen Dienst, der Daten verarbeiten kann. Weitere Informationen finden Sie in unserer Datenschutzerklärung. Sie können Ihre Auswahl jederzeit unter Einstellungen widerrufen oder anpassen.

Eingesetzte Dienste und Cookies (Mehr anzeigen)