WordPress kann nahezu alles. Genau das ist eine seiner größten Stärken und gleichzeitig der Grund, warum sich bei vielen Unternehmenswebsites ein genauerer Blick auf die technische Architektur lohnt.
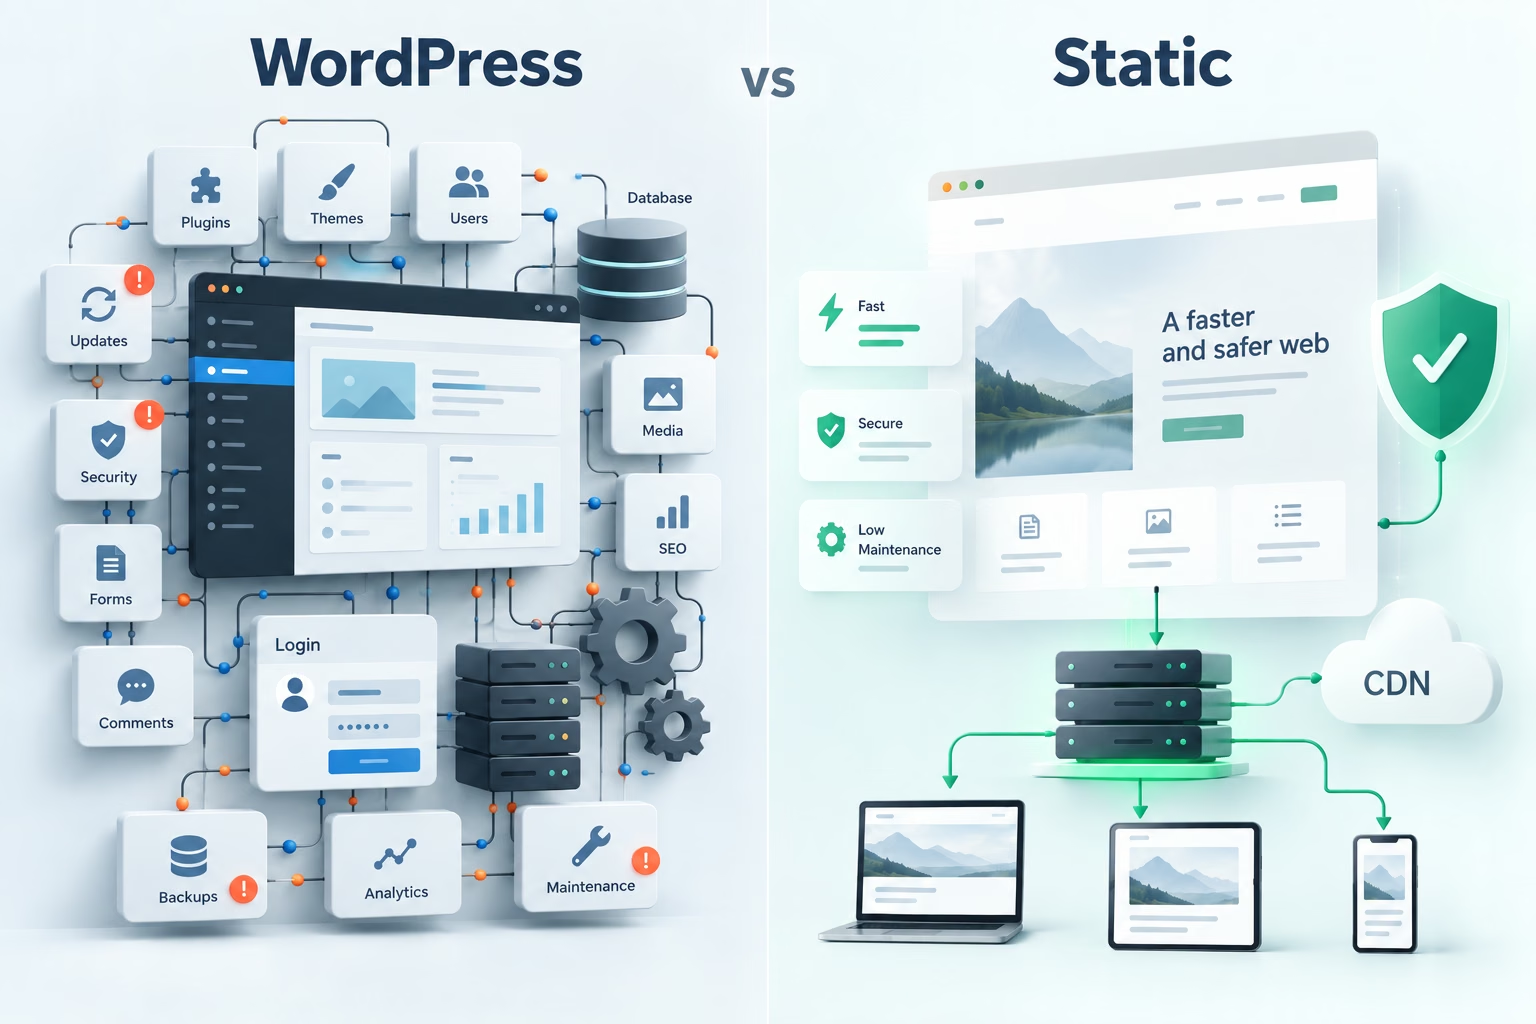
Ein klassisches WordPress-System besteht nicht nur aus den sichtbaren Seiten. Im Hintergrund arbeiten WordPress selbst, PHP, eine Datenbank, ein Theme und meist mehrere Plugins zusammen. Hinzu kommen Benutzerkonten, Administrationszugänge, Schnittstellen und häufig zusätzliche Systeme für Sicherheit, Caching oder Backups.
Eine moderne statische Website verfolgt einen anderen Ansatz. Große Teile der Website werden bereits vor dem Aufruf erzeugt und anschließend als fertige Dateien ausgeliefert. Datenbankabfragen und ein öffentlich erreichbares Content-Management-System sind für die eigentliche Website häufig nicht erforderlich.
Der Unterschied ist deshalb größer als die Frage, ob Inhalte über WordPress oder über einen anderen Weg gepflegt werden. Es geht um die technische Komplexität, die dauerhaft betrieben, gewartet und abgesichert werden muss.
Gerade beim Thema Sicherheit gewinnt diese Frage an Bedeutung.
Inhaltsverzeichnis
Zwei unterschiedliche technische Ansätze
Sicherheit beginnt bei der Angriffsfläche
Warum WordPress mehr Angriffsfläche mitbringt
WordPress-Core, Plugins und Themes: Das Ökosystem als Sicherheitsfaktor
Automatisierte und KI-gestützte Angriffe erhöhen den Druck
Der Sicherheitsvorteil statischer Websites
Auch statische Websites sind nicht unangreifbar
WordPress kann sicher betrieben werden – aber Sicherheit benötigt Aufwand
Der Administratorzugang als zusätzliche Angriffsfläche
Wenn Kunde und Agentur gleichzeitig Änderungen durchführen
Wartungsaufwand im Vergleich
Performance und Ladegeschwindigkeit
Auswirkungen auf SEO und GEO
Die laufenden Kosten im Vergleich
Statische Website und WordPress im direkten Vergleich
Wo WordPress klare Vorteile hat
Weniger Komplexität kann die nachhaltigere Lösung sein
Zwei unterschiedliche technische Ansätze
Bei einer WordPress-Website wird der Inhalt üblicherweise in einer Datenbank gespeichert. Ruft ein Besucher eine Seite auf, verarbeitet WordPress die Anfrage und erzeugt daraus gemeinsam mit Theme, Plugins und weiteren Komponenten die entsprechende Ausgabe.
Das ist ausgesprochen flexibel. Inhalte können über das Backend bearbeitet, Funktionen über Plugins ergänzt und neue Seiten ohne Entwicklungskenntnisse angelegt werden.
Diese Flexibilität benötigt allerdings eine entsprechende technische Infrastruktur.
Bei einer statischen Website werden Seiten in der Regel während eines sogenannten Build-Prozesses erzeugt. Der Webserver muss anschließend nicht bei jedem Seitenaufruf Inhalte aus einer Datenbank laden und über eine Anwendung zusammensetzen, sondern kann fertige HTML-, CSS- und JavaScript-Dateien ausliefern.
Moderne Technologien wie Astro, SvelteKit oder vergleichbare Frameworks machen diesen Ansatz deutlich flexibler, als es der Begriff „statisch“ zunächst vermuten lässt. In unserem Vergleich moderner Static Site Generatoren gehen wir ausführlicher auf die technischen Unterschiede ein. Statische Websites im Vergleich: SvelteKit, Astro und Hugo
Für die Sicherheitsbetrachtung ist vor allem eine Konsequenz entscheidend:
Je weniger öffentlich erreichbare Komponenten eine Website benötigt, desto weniger Komponenten müssen gegen Angriffe geschützt werden.
Sicherheit beginnt bei der Angriffsfläche
Kein öffentlich erreichbares System ist vollkommen sicher.
Professionelle IT-Sicherheit versucht deshalb nicht, ein theoretisch unangreifbares System zu schaffen. Auch WordPress beschreibt Sicherheit in seiner eigenen Dokumentation ausdrücklich als Risikoreduktion und empfiehlt unter anderem, mögliche Einstiegspunkte zu begrenzen, Systeme aktuell zu halten, Backups vorzuhalten und das System zu überwachen.
Genau hier liegt ein grundlegender Unterschied zwischen WordPress und einer statischen Architektur.
Ein System mit Login, Datenbank, PHP-Anwendung, Plugins, Themes und APIs bietet zwangsläufig mehr mögliche Angriffspunkte als eine Website, bei der ein großer Teil dieser Komponenten im öffentlich erreichbaren Produktivsystem nicht benötigt wird.
Das bedeutet nicht, dass diese Komponenten schlecht sind. Jede einzelne erfüllt einen Zweck.
Die entscheidende Frage lautet vielmehr:
Benötigen wir diesen Zweck für unsere Website tatsächlich?
Wenn eine Funktion nicht benötigt wird, kann es aus Sicherheitsgründen sinnvoller sein, sie gar nicht erst öffentlich bereitzustellen, anstatt sie dauerhaft absichern zu müssen.
Warum WordPress mehr Angriffsfläche mitbringt
Eine typische WordPress-Installation benötigt verschiedene Komponenten, die zusammenspielen.
Dazu gehören unter anderem der WordPress-Core, der Webserver, PHP, eine Datenbank, ein Theme und die eingesetzten Plugins. Hinzu kommen Administrationszugänge und gegebenenfalls externe Schnittstellen.
WordPress weist in seiner eigenen Hardening-Dokumentation entsprechend auf eine Vielzahl von Bereichen hin, die abgesichert werden müssen: WordPress-Versionen, Webserver, Benutzerkonten, Passwörter, Dateirechte, Datenbank, Administrationsbereich, Konfigurationsdateien, Plugins, Backups, Logging und Monitoring.
Das ist kein Beweis dafür, dass WordPress unsicher ist.
Es zeigt vielmehr, dass ein leistungsfähiges dynamisches CMS eine aktive Sicherheitsstrategie benötigt.
Eine moderne statische Unternehmenswebsite kann an vielen dieser Stellen technisch einfacher aufgebaut werden. Gibt es beispielsweise keinen öffentlich erreichbaren WordPress-Login, können Angreifer dort weder Passwörter ausprobieren noch eine bekannte Schwachstelle in diesem Administrationsbereich ausnutzen.
Wird für die Seitenausgabe keine Datenbank benötigt, entfällt auch dieser Bestandteil der öffentlich betriebenen Architektur.
Das Prinzip ist einfach:
Eine nicht vorhandene Komponente muss weder gepatcht noch überwacht oder zusätzlich abgesichert werden.
WordPress-Core, Plugins und Themes: Das Ökosystem als Sicherheitsfaktor
Bei der Bewertung von WordPress-Sicherheit sollte zwischen WordPress selbst und seinem Erweiterungsökosystem unterschieden werden.
Die meisten Unternehmenswebsites bestehen nicht ausschließlich aus dem WordPress-Core. Sie verwenden Plugins für Formulare, SEO, Consent-Management, Sicherheit, Backups oder andere Funktionen sowie ein Theme oder einen Page Builder.
Dadurch entsteht ein leistungsfähiges Ökosystem. Gleichzeitig erhöht jede zusätzliche Softwarekomponente die Zahl der Abhängigkeiten.
Wie relevant dieser Punkt ist, zeigen Zahlen von Patchstack. Für das erste Halbjahr 2025 wurden dort 6.700 neu identifizierte Schwachstellen im WordPress-Ökosystem ausgewiesen. Bei der Aufteilung nach Komponenten entfielen 89 Prozent der ausgewerteten Schwachstellen auf Plugins und weitere 11 Prozent auf Themes; beim WordPress-Core selbst wurde in diesem Datensatz lediglich eine Schwachstelle erfasst.
Das ist ein wichtiger Unterschied.
Die Aussage sollte deshalb nicht lauten:
„WordPress ist unsicher.“
Treffender ist:
Je mehr Erweiterungen ein WordPress-System benötigt, desto größer wird die Softwarelandschaft, die im Sicherheitsmanagement berücksichtigt werden muss.
Das kann auch gut gepflegte und bekannte Erweiterungen betreffen. Ein eindrückliches Beispiel aus jüngerer Vergangenheit war der Essential-Plugin-Vorfall, bei dem ein kompromittiertes Plugin-Portfolio zum Einfallstor wurde. Wir haben den Fall und die Konsequenzen für betroffene WordPress-Websites ausführlich analysiert. Essential-Plugin-Backdoor: Was der Vorfall für WordPress-Websites bedeutet
Solche Fälle zeigen außerdem: Sicherheitsrisiken entstehen nicht ausschließlich durch Programmierfehler. Auch die Software-Lieferkette selbst kann zum Angriffsziel werden.
Das gilt grundsätzlich ebenso für moderne JavaScript-Projekte. Auch statische Websites nutzen häufig externe Bibliotheken und Build-Werkzeuge. Supply-Chain-Sicherheit bleibt deshalb ein Thema. Der Unterschied liegt darin, dass viele dieser Abhängigkeiten beim Erstellen der Website eingesetzt werden und nicht zwangsläufig als dauerhaft laufende Anwendung öffentlich erreichbar sind.
Mehr zum grundsätzlichen Risiko kompromittierter Software-Abhängigkeiten behandeln wir in unserem Beitrag zu aktuellen Supply-Chain-Angriffen. Supply-Chain-Angriffe in der Softwareentwicklung
Automatisierte und KI-gestützte Angriffe erhöhen den Druck
Cyberangriffe auf Websites werden schon lange automatisiert.
Angreifer müssen eine Website nicht persönlich auswählen. Automatisierte Systeme können große Mengen öffentlich erreichbarer Systeme untersuchen, bekannte Technologien erkennen und anschließend passende Angriffsmethoden ausprobieren.
KI verstärkt diese Entwicklung.
Das britische National Cyber Security Centre geht davon aus, dass KI bereits für Aufklärung, Schwachstellenforschung und Exploit-Entwicklung eingesetzt wird und die Fähigkeit zur Ausnutzung bekannter Schwachstellen weiter erhöhen wird. Besonders relevant ist dabei die erwartete Verkürzung der Zeit zwischen Bekanntwerden einer Schwachstelle und ihrer automatisierten Ausnutzung.
Auch ENISA berichtet von einer zunehmenden Nutzung von KI zur Unterstützung bösartiger Cyberaktivitäten und weist darauf hin, dass digitale Abhängigkeiten die Angriffsfläche erweitern.
Für Website-Betreiber verändert das die wirtschaftliche Betrachtung.
Die entscheidende Frage lautet nicht mehr nur:
Können wir diese Komponente absichern?
Sondern zunehmend:
Benötigen wir diese Komponente überhaupt?
Gerade standardisierte und weit verbreitete Systeme sind für automatisierte Angriffskampagnen interessant, weil sich einmal entwickelte Angriffsmethoden auf viele Installationen anwenden lassen.
Unser Beitrag zum wp2shell-Vorfall zeigt beispielhaft, wie relevant kurze Reaktionszeiten bei aktiv ausgenutzten WordPress-Schwachstellen geworden sind. wp2shell in WordPress: Warum schnelle Incident-Hilfe geschäftskritisch ist
Der Sicherheitsvorteil statischer Websites
Der Sicherheitsvorteil einer statischen Website entsteht nicht durch eine einzelne Schutzfunktion.
Er entsteht in erster Linie durch Reduktion.
Eine typische statische Unternehmenswebsite benötigt für die öffentliche Auslieferung häufig kein CMS-Backend, keine klassische Content-Datenbank und keine umfangreiche Plugin-Infrastruktur.
Das reduziert mögliche Angriffswege.
Ein Angreifer kann beispielsweise keine WordPress-Zugangsdaten per Brute Force erraten, wenn es gar keinen WordPress-Login gibt. Eine SQL-Injection gegen die Content-Datenbank ist kein Angriffspfad, wenn die Website zur Seitenausgabe keine solche Datenbank verwendet.
Eine kritische Plugin-Schwachstelle spielt für eine Website ebenfalls keine Rolle, wenn dieses Plugin dort nicht installiert ist.
Das klingt selbstverständlich. Genau darin liegt jedoch der Architekturvorteil.
Sicherheit wird nicht ausschließlich dadurch erreicht, dass immer weitere Schutzschichten hinzugefügt werden. Sie kann auch dadurch verbessert werden, dass nicht benötigte Angriffsflächen entfernt werden.
Auch statische Websites sind nicht unangreifbar
Dieser Punkt ist wichtig, weil ansonsten ein falsches Sicherheitsversprechen entstehen würde.
Auch eine statische Website benötigt Hosting, Domain, DNS, Deployment-Prozesse und häufig externe Dienste. Kontaktformulare müssen beispielsweise irgendwo verarbeitet werden. Analytics-Lösungen, Schnittstellen, CDN-Anbieter oder Drittanbieter-Skripte können zusätzliche Abhängigkeiten schaffen.
Auch der Entwicklungsprozess selbst muss abgesichert werden.
Wird beispielsweise das Entwicklerkonto kompromittiert oder gelangt Schadcode über eine manipulierte Softwareabhängigkeit in den Build-Prozess, kann auch eine statische Website betroffen sein.
Der wesentliche Unterschied liegt deshalb nicht in „sicher“ gegenüber „unsicher“.
Er liegt in der Größe und Art der zu schützenden Angriffsfläche.
Auch bei einer statischen Website müssen Sicherheit, Updates und Abhängigkeiten professionell behandelt werden. Die Zahl dauerhaft erreichbarer Komponenten kann jedoch deutlich geringer sein.
WordPress kann sicher betrieben werden – aber Sicherheit benötigt Aufwand
Eine professionell betriebene WordPress-Website kann ein hohes Sicherheitsniveau erreichen.
Dafür reicht es jedoch nicht aus, WordPress einmal zu installieren und anschließend ausschließlich Inhalte zu pflegen.
Die offizielle WordPress-Dokumentation empfiehlt unter anderem aktuelle Softwarestände, starke Passwörter, zusätzliche Absicherung des Administrationsbereichs, geeignete Dateirechte, sichere Datenbankkonfigurationen, regelmäßige Backups und Monitoring. Sie empfiehlt außerdem, nicht benötigte Plugins zu entfernen und genutzte Erweiterungen aktuell zu halten.
In professionellen Umgebungen kommen je nach Schutzbedarf weitere Maßnahmen hinzu: Vulnerability-Monitoring, Web Application Firewalls, Malware-Scanning, Dateiveränderungsüberwachung, Zwei-Faktor-Authentifizierung und definierte Incident-Response-Prozesse.
Wir haben das Thema beispielsweise in unserem Beitrag zum WordPress-CVE-Monitoring ausführlicher beschrieben. WordPress CVE Monitoring: Sicherheitslücken effektiv überwachen
All diese Maßnahmen sind sinnvoll.
Sie verursachen aber technische und organisatorische Arbeit.
Und genau daraus entsteht für viele Unternehmen ein Dilemma: Die Anforderungen an einen professionellen WordPress-Betrieb steigen, während gleichzeitig nur begrenzte Budgets für laufende Sicherheit und Wartung zur Verfügung stehen.
Die nachhaltigere Lösung kann deshalb in manchen Fällen darin liegen, nicht immer mehr Sicherheit auf eine komplexe Architektur aufzusetzen, sondern die Architektur selbst zu vereinfachen.
Der Administratorzugang als zusätzliche Angriffsfläche
Ein häufiger Grund für WordPress ist der Wunsch des Kunden, jederzeit vollständigen Zugriff auf die Website zu haben.
Das ist nachvollziehbar. Ein Administratorzugang vermittelt Kontrolle und Unabhängigkeit.
Technisch bedeutet ein zusätzlicher Zugang jedoch auch zusätzliche Verantwortung.
Ein Administrator kann in WordPress weitreichende Änderungen durchführen. Gelangen die Zugangsdaten in falsche Hände, können deshalb nicht nur Texte verändert werden. Abhängig von der Konfiguration können Plugins installiert, Einstellungen verändert oder Schadcode eingebracht werden.
WordPress empfiehlt entsprechend starke Passwörter und Zwei-Faktor-Authentifizierung. Auch die Sicherheit des Computers, von dem aus die Administration erfolgt, wird in der offiziellen Hardening-Dokumentation ausdrücklich angesprochen.
Das ist ein Punkt, der in der Projektplanung häufig unterschätzt wird.
Mit jedem zusätzlichen Administrator kommen weitere Faktoren hinzu: Passwortqualität, Passwortspeicherung, Browser-Sessions, Endgeräte, Mitarbeiterwechsel und Berechtigungen.
Wer einen Administratorzugang benötigt, sollte ihn erhalten. Aber er sollte nicht allein deshalb eingerichtet werden, weil vollständiger Backendzugriff bisher als selbstverständlicher Bestandteil einer Website betrachtet wurde.
Für Kunden, die nur bestimmte Inhalte verändern möchten, kann eine gezielte Bearbeitungslösung die bessere Alternative sein.
Wenn Kunde und Agentur gleichzeitig Änderungen durchführen
Ein weiterer Aspekt ist weniger spektakulär als ein Cyberangriff, im täglichen Betrieb aber mindestens genauso relevant: das Änderungsmanagement.
Wenn sowohl Kunde als auch Agentur Administratorrechte besitzen, können beide Seiten technische Änderungen an derselben Produktivumgebung vornehmen.
Dann entstehen schnell Fragen:
Wer hat ein Plugin aktualisiert? Wer hat eine Einstellung verändert? Wann wurde eine neue Erweiterung installiert? Entspricht das aktuelle Backup dem Stand vor oder nach der Änderung?
Das ist lösbar, erfordert aber Prozesse.
Professionelle WordPress-Umgebungen arbeiten deshalb häufig mit Staging-Systemen, Änderungsprotokollen, definierten Verantwortlichkeiten und abgestimmten Update-Prozessen.
Auch hier zeigt sich derselbe Zusammenhang:
Flexibilität schafft Möglichkeiten, benötigt aber gleichzeitig organisatorische Kontrolle.
Bei einer statischen Website mit versioniertem Quellcode und einem definierten Deployment-Prozess können Änderungen dagegen sehr klar nachvollzogen werden. Git dokumentiert beispielsweise, welche Änderungen wann vorgenommen wurden und wer sie durchgeführt hat.
Das verhindert keine Fehler, schafft aber einen kontrollierteren Änderungsprozess.
Wartungsaufwand im Vergleich
WordPress ist ein laufend weiterentwickeltes System. Das ist grundsätzlich positiv, denn Sicherheitslücken werden geschlossen und Funktionen verbessert.
Für Betreiber bedeutet es gleichzeitig, dass Updates zum normalen Betrieb gehören.
Dabei geht es nicht nur um WordPress selbst. Themes, Plugins, PHP-Versionen und weitere Komponenten müssen ebenfalls berücksichtigt werden.
Automatische Updates können einen Teil dieser Arbeit übernehmen. Sie lösen das Problem jedoch nicht vollständig, denn nach einem Update können sich Wechselwirkungen zwischen verschiedenen Komponenten zeigen.
Genau dieses Problem haben wir bereits anhand eines konkreten Beispiels untersucht: Ein notwendiges Sicherheitsupdate kann dazu führen, dass eine andere Komponente plötzlich nicht mehr wie erwartet funktioniert. Wenn Sicherheitsupdates Kettenfehler auslösen
Eine professionell gepflegte statische Website benötigt ebenfalls Wartung.
Frameworks, Build-Werkzeuge und Bibliotheken sollten regelmäßig geprüft und aktualisiert werden. Ebenso können Änderungen an Schnittstellen oder Browsern Anpassungen notwendig machen.
Der Unterschied liegt wiederum im Produktivbetrieb.
Eine Bibliothek, die ausschließlich während des Build-Prozesses verwendet wird, stellt eine andere Art von Risiko dar als eine dauerhaft öffentlich erreichbare PHP-Anwendung, die bei jedem Seitenaufruf ausgeführt wird.
Deshalb ist „wartungsfrei“ auch bei statischen Websites der falsche Begriff.
Wartungsärmer trifft den Unterschied deutlich besser.
Performance und Ladegeschwindigkeit
Auch bei der Performance hat eine statische Website einen strukturellen Vorteil.
Wenn eine fertige HTML-Datei direkt ausgeliefert werden kann, müssen beim Seitenaufruf weniger Verarbeitungsschritte stattfinden. Inhalte können zudem effizient über ein Content Delivery Network verteilt und sehr aggressiv gecacht werden.
WordPress kann ebenfalls sehr schnell sein.
Mit gutem Hosting, sauberem Code, optimierten Bildern, Caching, CDN und einer vernünftigen Auswahl an Plugins lassen sich ausgezeichnete Performancewerte erreichen.
Dafür muss die Performance allerdings aktiv gestaltet werden.
Besonders umfangreiche Themes, Page Builder und zahlreiche Plugins können zusätzliche CSS- und JavaScript-Dateien, Datenbankabfragen und weitere Verarbeitungsschritte verursachen. Das muss nicht zwangsläufig zu einer langsamen Website führen, erhöht aber den Optimierungsbedarf.
Bei einer statischen Website ist eine schlanke Auslieferung häufig bereits Teil des Architekturprinzips.
Unsere eigene Umsetzung für Sympathie-Werbe-Service zeigt beispielsweise, wie Astro, gezielte interaktive Komponenten und eine CDN-basierte Auslieferung miteinander kombiniert werden können, ohne dafür ein vollständiges CMS im Produktivbetrieb bereitzustellen. Fallstudie: Designhoheit trifft Performance
Auswirkungen auf SEO und GEO
Schnelle Ladezeiten sind nicht automatisch gleichbedeutend mit guten Rankings.
Google weist ausdrücklich darauf hin, dass Core Web Vitals in die Bewertung einfließen, gute Werte alleine aber keine Spitzenpositionen garantieren. Inhalt, Relevanz und zahlreiche weitere Faktoren bleiben entscheidend.
Eine performante technische Basis schafft trotzdem gute Voraussetzungen.
Schnelle Seiten verbessern die Nutzererfahrung und erleichtern es, technische Qualitätsziele zu erreichen. Sauberes HTML, klare Strukturen und gut erreichbare Inhalte sind zudem sowohl für klassische Suchmaschinen als auch für automatisierte Systeme leicht verarbeitbar.
Dabei hat WordPress grundsätzlich keinen SEO-Nachteil. Richtig umgesetzt lässt sich auch eine WordPress-Website hervorragend optimieren.
Der Vorteil statischer Architekturen liegt vielmehr darin, dass Performance und ein sauberer technischer Output häufig mit weniger zusätzlicher Optimierung erreicht werden können.
Wie klassische Suchmaschinenoptimierung und die zunehmende Optimierung für KI-Systeme zusammenspielen, behandeln wir ausführlicher in unserem Beitrag zu SEO und GEO. WordPress Suchmaschinenoptimierung: Warum SEO die Grundlage für GEO ist
Die laufenden Kosten im Vergleich
Bei der Wahl einer Website-Technologie wird häufig zunächst über die Erstellungskosten gesprochen.
Für Unternehmen ist jedoch der gesamte Lebenszyklus interessanter.
Eine WordPress-Website verursacht nicht automatisch hohe Betriebskosten. Trotzdem sollten neben Hosting auch Wartung, Updates, Premium-Plugins, Sicherheitslösungen, Backups und technische Betreuung berücksichtigt werden.
Je größer das System wird, desto relevanter werden diese laufenden Kosten.
Bei einer statischen Website kann ein Teil davon entfallen. Einfache Hosting-Infrastrukturen und ein geringerer laufender Wartungsbedarf können die Betriebskosten deutlich reduzieren.
Dafür kann die individuelle Entwicklung zunächst aufwendiger sein.
Eine Funktion, die sich in WordPress über ein vorhandenes Plugin in kurzer Zeit integrieren lässt, muss bei einer individuellen statischen Lösung möglicherweise speziell entwickelt oder über eine Schnittstelle angebunden werden.
Deshalb wäre die Aussage „statische Websites sind immer günstiger“ falsch.
Interessanter ist die Frage:
Welche Lösung verursacht über die geplante Nutzungsdauer die sinnvolleren Gesamtkosten?
Bei einer klassischen Unternehmenswebsite mit wenigen redaktionellen Änderungen kann eine statische Architektur langfristig wirtschaftlich interessant sein. Bei einer Website mit zahlreichen dynamischen Funktionen und intensiver interner Redaktion kann WordPress dagegen die wirtschaftlichere Lösung darstellen.
Mit den typischen Kostenblöcken eines professionellen WordPress-Betriebs beschäftigen wir uns ausführlicher in unserem Beitrag zu den laufenden WordPress-Kosten. WordPress Kosten: Warum „kostenlos“ nicht gleich „gratis“ ist
Statische Website und WordPress im direkten Vergleich
Die Unterschiede lassen sich vereinfacht so zusammenfassen:
Kriterium | Statische Website | WordPress | Was bedeutet das praktisch? |
Angriffsfläche | Wenige öffentlich erreichbare Systemkomponenten. Ein CMS-Login, eine Content-Datenbank oder WordPress-Plugins sind für die Seitenausgabe meist nicht notwendig. | Zusätzlich zur Website werden CMS, Login, Datenbank, Plugins, Theme und weitere Komponenten betrieben. | Je weniger erreichbare Komponenten vorhanden sind, desto weniger potenzielle Angriffspunkte müssen geschützt werden. |
Sicherheitsupdates | Updates betreffen vor allem eingesetzte Entwicklungsbibliotheken, Schnittstellen oder einzelne Dienste. | WordPress-Core, Plugins, Theme und Serverumgebung müssen regelmäßig geprüft und aktualisiert werden. | Bei WordPress gehört ein laufender Update-Prozess zwingend zum sicheren Betrieb. |
Administrationszugänge | Ein öffentliches Backend ist nicht grundsätzlich erforderlich. Bearbeitungsmöglichkeiten können gezielt für einzelne Bereiche geschaffen werden. | Das Backend ist zentraler Bestandteil des Systems. Je nach Nutzung bestehen mehrere Benutzer- und Administratorzugänge. | Zusätzliche Logins erhöhen Flexibilität, müssen aber mit sicheren Passwörtern, 2FA und einem Rechtekonzept abgesichert werden. |
Wartungsaufwand | Häufig geringer, weil weniger dauerhaft laufende Softwarekomponenten betreut werden müssen. | Regelmäßige technische Pflege und Funktionskontrollen gehören zum Betrieb. | Der laufende Betreuungsaufwand kann bei einer statischen Website deutlich geringer ausfallen. |
Fehler nach Updates | Weniger voneinander abhängige Komponenten im laufenden Produktivsystem. | Updates von Plugins, Themes oder WordPress können Wechselwirkungen mit anderen Komponenten verursachen. | Bei WordPress sollten Updates kontrolliert durchgeführt und anschließend getestet werden. |
Ladegeschwindigkeit | Seiten können als fertige Dateien direkt ausgeliefert und sehr effizient über CDNs verteilt werden. | Sehr gute Performance ist möglich, hängt aber stärker von Hosting, Theme, Plugins, Datenbank und Optimierung ab. | Statische Websites bringen bereits durch ihre Architektur sehr gute Voraussetzungen für schnelle Ladezeiten mit. |
Eigene Inhaltspflege | Kann gezielt für die Bereiche eingerichtet werden, die tatsächlich regelmäßig geändert werden. | Umfangreiche Bearbeitungsmöglichkeiten sind bereits Bestandteil des CMS. | Wer täglich viele Inhalte pflegt, profitiert von WordPress. Wer nur einzelne Bereiche ändert, benötigt nicht zwangsläufig ein vollständiges CMS. |
Neue Funktionen | Werden individuell entwickelt oder über gezielte externe Dienste und Schnittstellen integriert. | Für viele Anforderungen existieren fertige Plugins. | WordPress kann bei Standardfunktionen schneller und wirtschaftlicher sein. Individuelle Lösungen vermeiden dafür unnötige Zusatzfunktionen und Abhängigkeiten. |
Hosting | Häufig sehr schlank möglich, da keine laufende PHP-Anwendung und häufig keine Content-Datenbank benötigt werden. | Benötigt eine geeignete Serverumgebung für WordPress, PHP und Datenbank. | Statische Websites können mit einer einfacheren Infrastruktur betrieben werden. |
Laufende Kosten | Häufig geringere Kosten für Hosting, Wartung und Sicherheitsmaßnahmen. | Zusätzlich können Wartung, Premium-Plugins, Security-Lösungen und technischer Betrieb Kosten verursachen. | Nicht nur der Entwicklungspreis, sondern die Kosten über mehrere Jahre sollten verglichen werden. |
Redaktionelle Flexibilität | So umfangreich wie im Projekt vorgesehen. Änderungen an Aufbau und Struktur erfolgen häufig durch Entwickler. | Sehr hoch. Seiten, Beiträge und teilweise Layouts können direkt im Backend verändert werden. | WordPress ist im Vorteil, wenn ein Unternehmen seine Website intensiv und eigenständig redaktionell betreibt. |
Nachvollziehbarkeit von Änderungen | Änderungen am Quellcode können über Versionsverwaltung klar dokumentiert und zurückverfolgt werden. | Bei mehreren Administratoren können Inhalte, Plugins und Einstellungen direkt im Produktivsystem geändert werden; zusätzliche Protokollierung ist sinnvoll. | Klare Verantwortlichkeiten und ein geregelter Änderungsprozess werden bei gemeinsam gepflegten WordPress-Systemen wichtiger. |
Typischer sinnvoller Einsatz | Unternehmenswebsites mit überschaubarer Änderungsfrequenz, hohen Anforderungen an Sicherheit und Performance sowie gezielt definierten Bearbeitungsmöglichkeiten. | Websites mit vielen Redakteuren, häufig wechselnden Inhalten oder umfangreichen CMS- und Plugin-Anforderungen. | Nicht die Technologie sollte zuerst gewählt werden, sondern die tatsächlichen Anforderungen des Unternehmens. |
Wo WordPress klare Vorteile hat
WordPress bleibt für viele Projekte eine sehr gute Lösung.
Besonders stark ist das System dort, wo Inhalte häufig und durch mehrere Personen gepflegt werden. Eine Marketingabteilung, die regelmäßig Landingpages aufbaut, Nachrichten veröffentlicht und eigenständig Seitenstrukturen verändert, profitiert von einem vollständigen CMS.
Auch das große Plugin-Ökosystem ist wirtschaftlich attraktiv.
Für viele Standardanforderungen existieren etablierte Lösungen, die sich schneller und günstiger integrieren lassen als eine vollständige Individualentwicklung.
Hinzu kommt die große Verbreitung. WordPress-Kompetenz ist am Markt weit verbreitet, sodass Unternehmen grundsätzlich eine große Auswahl an Agenturen und Entwicklern haben.
Diese Vorteile sollten bei einer technischen Entscheidung nicht ignoriert werden.
Die Frage ist nur, ob sie für das jeweilige Unternehmen tatsächlich benötigt werden.
Weniger Komplexität kann die nachhaltigere Lösung sein
Der Vergleich zwischen WordPress und einer statischen Website lässt sich am Ende auf einen grundlegenden Unterschied reduzieren.
WordPress schafft Flexibilität durch eine leistungsfähige, erweiterbare Plattform.
Eine statische Architektur versucht dagegen, technische Komplexität möglichst nur dort einzusetzen, wo sie einen konkreten Nutzen bringt.
Gerade beim Thema Sicherheit wird dieser Unterschied zunehmend relevant.
Wenn sich Angriffe stärker automatisieren, Schwachstellen schneller ausgewertet werden und Unternehmen gleichzeitig nicht unbegrenzt in Wartung und Sicherheitsmaßnahmen investieren können, wird die Reduktion der Angriffsfläche selbst zu einem strategischen Sicherheitsinstrument.
Das bedeutet nicht, dass Unternehmen vorhandene WordPress-Websites übereilt ersetzen sollten.
Es bedeutet aber, dass bei einem neuen Projekt oder einem ohnehin anstehenden Relaunch eine zusätzliche Frage gestellt werden sollte:
Benötigen wir für die nächsten Jahre wirklich ein vollständiges, dauerhaft öffentlich betriebenes Content-Management-System?
Wenn die Antwort Ja lautet, sollte WordPress professionell betrieben und entsprechend abgesichert werden.
Wenn die Antwort Nein lautet, kann eine moderne statische Website eine schnellere, wartungsärmere und vor allem strukturell sicherere Alternative sein.
Wir entwickeln beide Architekturen und entscheiden deshalb nicht aus technologischer Gewohnheit. Im Mittelpunkt stehen die tatsächlichen Anforderungen, die internen Prozesse und das Sicherheitsniveau, das ein Unternehmen langfristig zuverlässig betreiben kann.
Im dritten Teil dieser Reihe betrachten wir deshalb die praktische Entscheidung: Für welche Unternehmen und welche Websites ist eine statische Architektur tatsächlich geeignet – und wann bleibt WordPress die sinnvollere Wahl?
Weitere Informationen zu unserem Ansatz finden Sie auch auf unserer Seite zu statischen Websites. Statische Website erstellen lassen